Avanza campaña informativa detallada lanzada a través de sus canales de redes sociales
La Asociación Bancaria de Venezuela (ABV) ha emitido una alerta urgente a sus clientes y al público en general sobre la aparición y creciente amenaza de una nueva y sofisticada modalidad de ciberataque conocida como «QRishing». Esta técnica representa una evolución peligrosa de los métodos de fraude conocidos, ya que ha demostrado la capacidad de superar muchas de las medidas de seguridad tradicionales implementadas por usuarios e instituciones financieras.
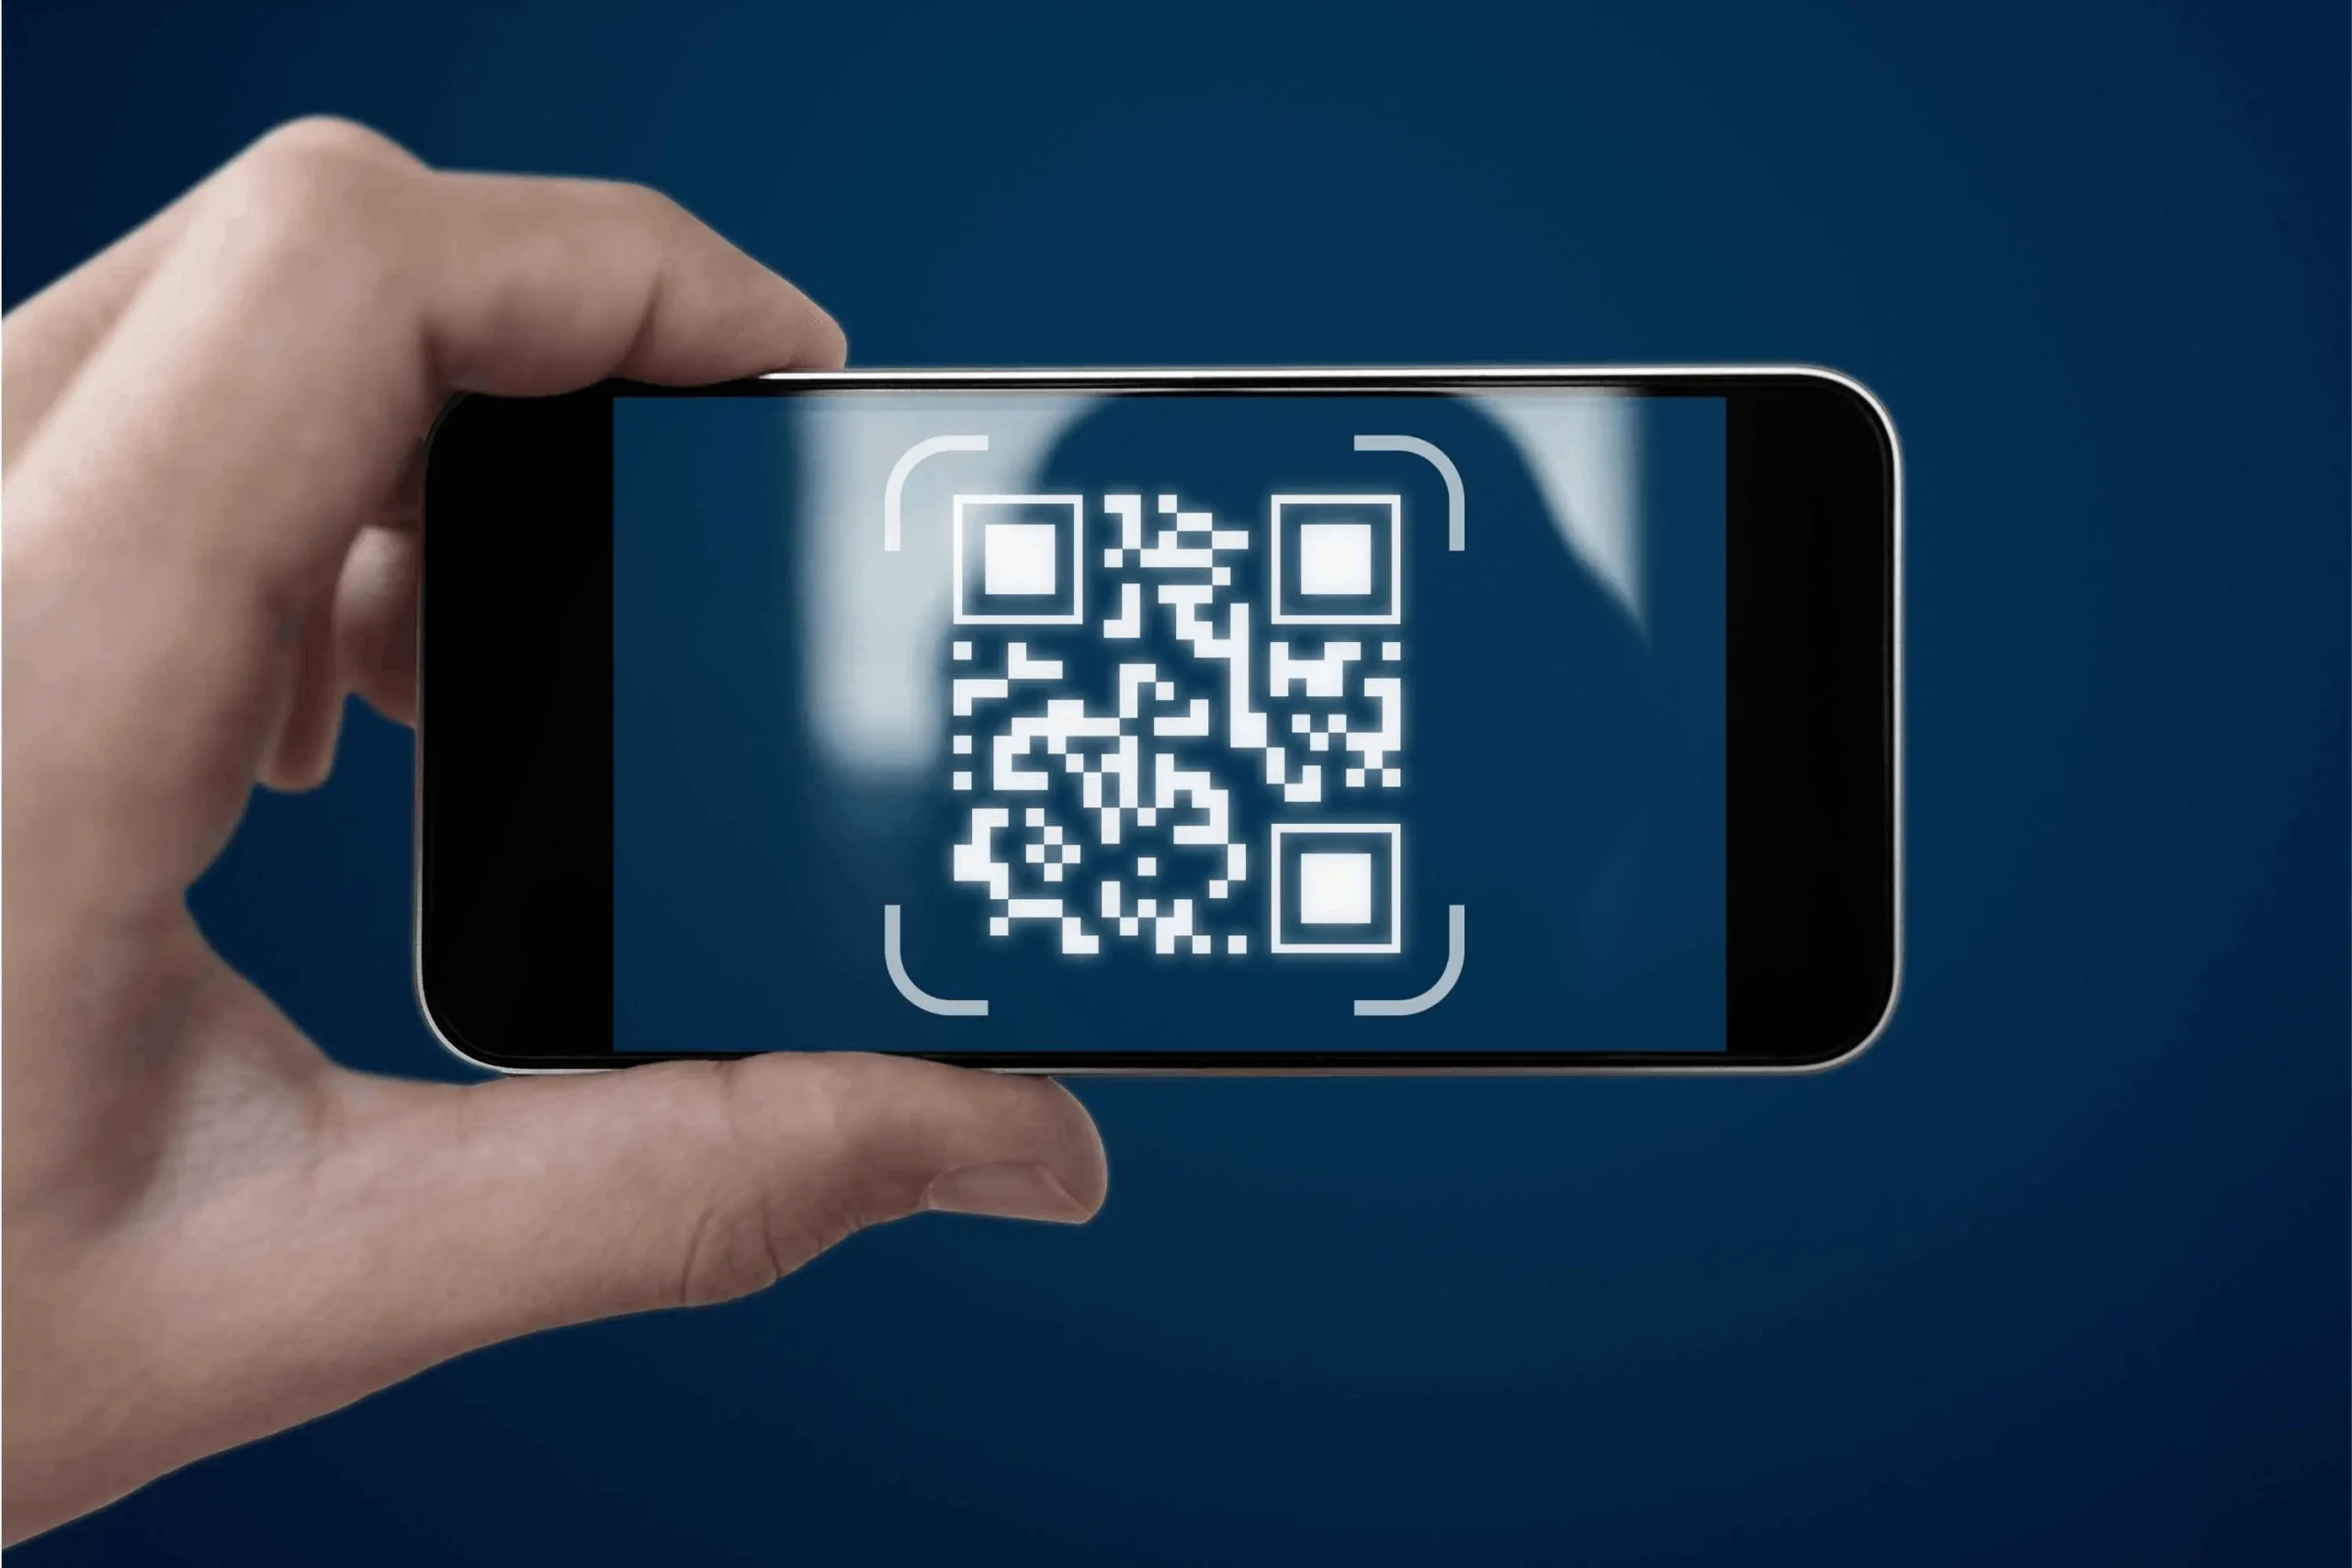
En una campaña informativa detallada lanzada a través de sus canales de redes sociales y comunicados oficiales, la ABV explicó el funcionamiento de este fraude. El «QRishing» se basa en el uso de códigos QR maliciosos que, a simple vista, parecen inofensivos o están asociados a servicios legítimos (como pagos, menús, o accesos a información).
El mecanismo de ataque se centra en la captura de las cookies de navegación del usuario. Cuando una víctima escanea un código QR comprometido, es dirigida a una página web fraudulenta o se ejecuta un script malicioso que tiene como objetivo sustraer las cookies que contienen la información de la sesión activa del navegador.
Una vez que los ciberdelincuentes obtienen esta información crítica de la sesión (session hijacking), pueden acceder directamente a las cuentas bancarias del titular sin necesidad de conocer su nombre de usuario o contraseña. Esto se debe a que la sesión activa permite a los atacantes simular ser el usuario legítimo («disfrazados» del titular), facilitando la realización de transacciones no autorizadas, transferencias y movimientos de fondos.
Ante la sofisticación de esta amenaza, la Asociación Bancaria de Venezuela hace un llamado categórico a la extrema precaución y vigilancia al momento de interactuar con códigos QR. La recomendación clave es ser sumamente cuidadoso con lo que se escanea, especialmente en espacios públicos, abiertos o en entornos no controlados (como pegatinas en cajeros, publicidad callejera o códigos recibidos por canales no verificados), e insta a sus usuarios a verificar siempre la fuente y el destino del código antes de escanearlo.
Fuente: El Universal
Foto Cortesía